
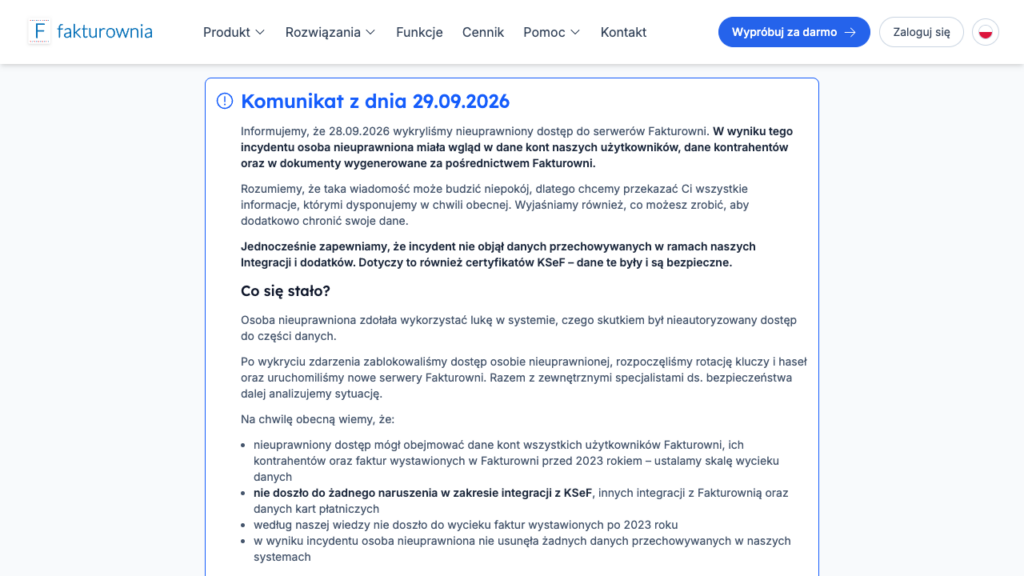
Fakturownia, warszawska firma, z której internetowego systemu do wystawiania faktur korzysta według jej danych ponad 600 tys. klientów, padła ofiarą cyberataku. W poniedziałek 28 września spółka wykryła nieuprawniony dostęp do swoich serwerów. Osoba, która się do nich dostała, miała wgląd w dane kont użytkowników, dane ich kontrahentów i w dokumenty wygenerowane w systemie.
Firma poinformowała o incydencie we wtorek w komunikacie na swojej stronie internetowej. Jak przekazała, sprawca wykorzystał lukę w systemie. Po wykryciu włamania Fakturownia odcięła mu dostęp, rozpoczęła wymianę kluczy i haseł oraz uruchomiła nowe serwery aplikacji. Sprawę analizuje razem z zewnętrznymi specjalistami ds. bezpieczeństwa. Incydent zgłosiła policji (Centralnemu Biuru Zwalczania Cyberprzestępczości), CERT Polska i Prezesowi Urzędu Ochrony Danych Osobowych.
Jakie dane mogły wyciec z Fakturowni
Według dotychczasowych ustaleń firmy nieuprawniony dostęp mógł obejmować dane kont wszystkich użytkowników Fakturowni, ich kontrahentów i faktur wystawionych w systemie przed 2023 r. Spółka wciąż ustala skalę wycieku. Z komunikatu wynika, że osoba nieuprawniona mogła mieć dostęp do:
- danych kont firm i użytkowników, w tym skrótów haseł,
- tokenów sesji, tokenów API i tokenów integracji generowanych przez Fakturownię, numerów rachunków bankowych i danych o płatnościach, danych wszystkich kontrahentów klientów i części danych z faktur, kluczy i haseł systemowych aplikacji.
Chodzi więc także o firmy i osoby, które same nie korzystają z Fakturowni, a figurują w bazach kontrahentów jej użytkowników.
Firma zapewnia, że incydent nie objął integracji z Krajowym Systemem e-Faktur (KSeF), certyfikatów KSeF, innych integracji ani danych kart płatniczych. Według jej wiedzy nie wyciekły faktury wystawione po 2023 r., a sprawca nie usunął żadnych danych z jej systemów.
Ministerstwo Finansów o bezpieczeństwie KSeF
Zdarzenie nie dotyczy państwowego systemu e-faktur. Ministerstwo Finansów przekazało w komunikacie: „W związku z informacjami o wycieku danych z firmy informujemy, że zdarzenie to nie dotyczy danych zawartych w Krajowym Systemie e-Faktur. Na podstawie przeprowadzonej weryfikacji nie stwierdzono naruszenia zasad bezpieczeństwa systemu ani wycieku danych pozostających w naszym posiadaniu”. Resort dodał, że KSeF jest stale nadzorowany, a specjaliści na bieżąco analizują możliwe zagrożenia.
Krzysztof Gawkowski o ataku na Fakturownię
We wtorek po południu o cyberataku napisał w serwisie X wicepremier i minister cyfryzacji Krzysztof Gawkowski. Przekazał, że incydent zgłoszono do CERT Polska, a służby intensywnie pracują nad ustaleniem dokładnych okoliczności zdarzenia. „Sprawcy są ścigani i poniosą surowe konsekwencje” – zapowiedział.
Minister zaznaczył, że to kolejny incydent dotyczący prywatnej firmy. „Ostatnie ataki pokazują, że sektor prywatny musi zwiększyć nakłady i wysiłki na rzecz ochrony cyberbezpieczeństwa. Wsparcie ze strony instytucji i służb państwa jest dostępne 24/7” – napisał.
Kolejny duży wyciek danych w Polsce
W sierpniu wyszedł na jaw wyciek z MyDr, oprogramowania dla placówek medycznych. Według Urzędu Ochrony Danych Osobowych dotyczy on 19 mln Polaków. Prezes UODO Mirosław Wróblewski zapowiedział wtedy kontrolę w spółce. 25 września urząd poinformował o kolejnym incydencie, tym razem w aplikacji Medyc firmy Qbusoft. Według doniesień, na które powołuje się UODO, może on obejmować dane medyczne nawet 5 mln osób. Tę firmę Prezes UODO również skontroluje.
Serwis Zaufana Trzecia Strona podał we wtorek, że z jego redakcją skontaktowała się osoba posługująca się pseudonimem „Fingerprint”, którą serwis łączy z włamaniami do MyDr i Medyc. Według serwisu przekazała zrzuty ekranu, które wskazują na dostęp do systemów Fakturowni, i twierdziła, że pobrała 6 TB faktur. Tej informacji redakcja serwisu nie zdołała zweryfikować. Ani firma, ani instytucje państwowe nie wskazały dotąd sprawcy ataku.
Co powinni zrobić użytkownicy Fakturowni
Fakturownia zaleca klientom:
- – zmianę hasła do konta w Fakturowni,
- – zmianę hasła do skrzynki e-mail powiązanej z kontem i do innych serwisów, w których używają tego samego hasła,
- – włączenie dwustopniowej weryfikacji,
- – sprawdzenie ustawień konta, przede wszystkim numeru rachunku bankowego podawanego na fakturach i listy osób, które mają dostęp do konta.
Firma ostrzega też przed oszustami. W najbliższym czasie klienci mogą dostawać e-maile, SMS-y i telefony od osób, które podszywają się pod bank, urząd, firmę kurierską, Fakturownię albo kontrahentów. Fakturownia przypomina, że nigdy nie prosi o podanie hasła, a swoje wiadomości wysyła wyłącznie z domeny fakturownia.pl. Prosi, żeby nie podawać haseł, kodów weryfikacyjnych, kodów BLIK ani danych kart płatniczych – ani w wiadomości, ani na stronie z linku, ani przez telefon.
Szczególną ostrożność firma zaleca przy prośbach o zmianę numeru rachunku bankowego. Taką zmianę radzi potwierdzić u kontrahenta telefonicznie, pod znanym wcześniej numerem. Gdy dzwoni ktoś, kto podaje się za pracownika banku lub urzędu, Fakturownia radzi przerwać rozmowę i samodzielnie zadzwonić na numer z oficjalnej strony instytucji. Podejrzane SMS-y można bezpłatnie przesłać do CERT Polska na numer 8080.
Firma zapowiada, że wspólnie z CERT Polska i CBZC ustala, których klientów dotyczy wyciek, i każdego z nich powiadomi bezpośrednio. Kolejne ustalenia ma publikować na swojej stronie internetowej.